
Nieuws
Firesale
Rubrieken: Nieuws, Verhalen en Beelden
Gepubliceerd:
Laatste update:
Bron: Eljo A. Morpurgo - MorpurgoMedia.nl
Stuur een mail
Ik grijp diep terug in mijn geheugen en mijn jarenlange IT-ervaring. Waar vroeger voor allerlei interactieve toepassingen Java-applets in de browser moesten draaien, werd steeds duidelijker dat de Java-plug-in te veel beveiligingslekken had die telkens opnieuw gedicht moesten worden.
Java was in die tijd zeg maar het vergiet in je keuken, terwijl je eigenlijk een pan zonder gaten nodig had.
En zo kwamen andere technieken steeds meer in beeld. PHP voor dynamische websites, CSS voor de vormgeving en JavaScript en HTML5 voor interactieve toepassingen. Niet omdat die technieken per definitie veiliger waren, maar omdat ze op een andere manier werkten.
De Java-plug-in kon met zogenaamde applets rechtstreeks in een webpagina worden uitgevoerd. Daarvoor was een beveiligingsmechanisme bedacht: de Java-sandbox. Die moest voorkomen dat code van een website zomaar toegang kreeg tot de computer van de bezoeker.
In de praktijk werden er herhaaldelijk ernstige fouten gevonden waarmee aanvallers die beveiliging konden omzeilen. Vooral tussen 2010 en 2013 kwamen deze problemen veel in het nieuws. Gebruikers moesten Java geregeld bijwerken of de browserplug-in uitschakelen.
PHP werkte anders. Dat draaide doorgaans op de webserver, niet als plug-in op de computer van de bezoeker. Daarmee verdween het specifieke risico van kwaadaardige Java-applets, maar dat betekende natuurlijk niet dat PHP zelf vrij was van beveiligingslekken.
Het lek is nooit weg
Java als programmeertaal verdween niet. Vooral de toepassing van Java als browserplug-in verloor terrein. Moderne websites gebruiken andere technieken, maar daarmee zijn de beveiligingsproblemen niet verdwenen. Ze hebben zich alleen verplaatst en veranderd.
Op 21 oktober 2026 kwam de beveiliging van PHP opnieuw in de belangstelling door meldingen van kritieke kwetsbaarheden. Ook oudere PHP-versies konden hierdoor geraakt worden. Dat maakt één ding duidelijk: zelfs technologie waarop een groot deel van het internet draait, kan kwetsbaar blijken.
Wat hebben we geleerd in deze korte sessie, waarin ik veel details heb weggelaten om het begrijpelijk te houden?
Programmeertalen en software blijven kwetsbaar. Of we nu Java, PHP, CSS, C++ of andere technologieën gebruiken: nergens kunnen we blindelings op vertrouwen. En voor de duidelijkheid: CSS is geen programmeertaal zoals Java of PHP, maar ook die techniek maakt deel uit van de software waaruit websites zijn opgebouwd.
Een ratrace met AI
Het probleem van vandaag is dat hackers AI kunnen gebruiken om software razendsnel op kwetsbaarheden te onderzoeken. Dat kan het opsporen van fouten versnellen en de tijd tussen het ontdekken en misbruiken van een lek verkorten.
Uiteraard kunnen beveiligingsbedrijven en ontwikkelaars dezelfde technologie inzetten om kwetsbaarheden sneller te vinden en te dichten. Dat hoop ik tenminste.
Het is een ratrace met AI, een wedstrijd die we als mensheid zelf hebben gecreëerd. En de inzet wordt steeds groter. Cyberaanvallen kunnen immers ook worden ingezet als onderdeel van geopolitieke conflicten en oorlogsvoering. Dat maakt het mogelijk om tegenstanders digitaal te raken, zonder dat er een soldaat de grens over hoeft.
Een storinkje?
In Nederland horen we regelmatig over bedrijven en instellingen die getroffen zijn door een cyberincident of tijdelijk offline gaan. Soms wordt gesproken over een storing of een onbekende oorzaak. Dat is niet automatisch een cyberaanval, laat staan een aanval vanuit het buitenland. Maar het roept wel een ongemakkelijke vraag op.
Zouden sommige van die incidenten ook kunnen dienen om te onderzoeken waar onze digitale infrastructuur kwetsbaar is?
Dat is een scenario dat we serieus moeten nemen, zonder ieder storinkje meteen als een vijandelijke aanval te bestempelen. Digitale spionage, verkenning en sabotage zijn immers reële dreigingen.
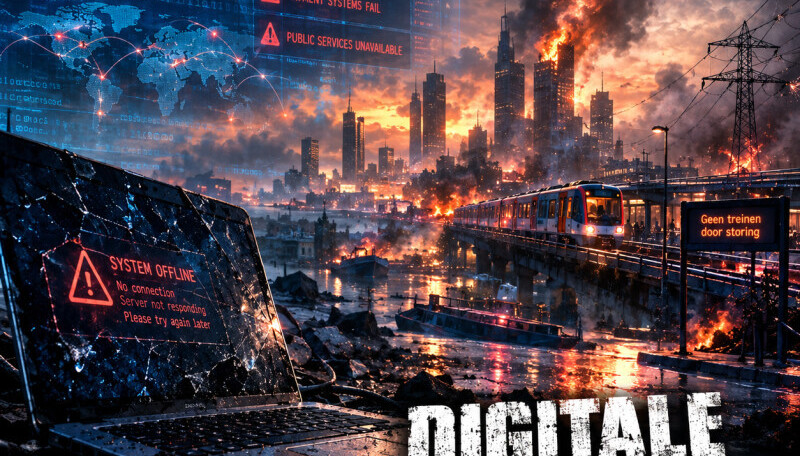
Stel je nu eens voor dat er daadwerkelijk oorlog uitbreekt en onze digitale infrastructuur onvoldoende beschermd blijkt. Wat gebeurt er dan als belangrijke systemen gelijktijdig uitvallen?
Het openbaar vervoer komt tot stilstand. De watervoorziening raakt ontregeld. Overheidsdiensten vallen uit. Betalingsverkeer stokt en de voedseldistributie komt in de problemen.
Dat klinkt als een filmscenario, maar de afhankelijkheid van digitale systemen is allang geen fictie meer.
De digitale firesale
Voor zo'n grootschalig scenario wordt soms de term digitale firesale gebruikt. De term werd bekend door de film Live Free or Die Hard uit 2007. Daarin probeert een aanvaller de digitale infrastructuur van een land op grote schaal te ontregelen.
In werkelijkheid is het geen officiële benaming voor één vastomlijnde aanvalsmethode. Het beschrijft vooral het angstaanjagende idee dat verschillende digitale aanvallen elkaar kunnen versterken en zo een maatschappij kunnen ontwrichten.
Dat kan bijvoorbeeld in drie stappen gebeuren:
Netwerkinfrastructuur ontregelen. Internetverbindingen, routers en telecomdiensten worden verstoord.
Systemen en gegevens aanvallen. Overheidsservers, databases, bedrijfsnetwerken en financiële systemen raken uitgeschakeld of gecompromitteerd.
Maatschappelijke ontwrichting veroorzaken. Communicatie, betalingsverkeer en essentiële dienstverlening vallen geheel of gedeeltelijk uit.
Het gevaar zit niet alleen in één groot beveiligingslek. Het zit ook in de onderlinge afhankelijkheid van al die systemen. Als het ene systeem uitvalt, kan dat gevolgen hebben voor andere systemen die ervan afhankelijk zijn.
En daar zit voor mij de echte zorg.
We digitaliseren steeds verder, koppelen steeds meer systemen aan elkaar en vertrouwen steeds meer op technologie. Maar bouwen we tegelijkertijd voldoende weerbaarheid in? Kunnen we nog functioneren als internet, dataverbindingen of centrale systemen tijdelijk wegvallen? Hebben we noodvoorzieningen die daadwerkelijk werken als het erop aankomt?
Laten we hopen dat we de boel vóór die tijd op orde hebben. Dat we niet alleen de bekende lekken dichten, maar ook zorgen voor een digitale infrastructuur die tegen een stootje kan.
Want een lek dichten is één ding. Voorkomen dat het hele huis onder water loopt, is een heel ander verhaal.
Geniet van het leven
Deze column is mede mogelijk gemaakt door Linux Mint OS geschreven in LibreOffice.